[FR] Bonjour,
Voici un panel de quelques éléments de l’actualité de la sécurité informatique. Au sommaire de cette lettre :
[EN] Hi everyone !
Here is a panel of some current information about computer security. Contents of this letter:
Sommaire / Contents:
- Ironie x Fortinet
- Binance
- AI & GDPR
- Tor
- Cyberattacks
- Latest vulns
- News
Ironie x Fortinet
[FR] IRONIE, sponsor du Fortinet Security Day France 2026 ! Le 19 novembre prochain, nos équipes seront à Paris pour l’un des grands rendez-vous de la cybersécurité organisés par Fortinet. Et nous sommes fiers d’en être sponsors ! 🤝
Pourquoi cet engagement ?
Parce que chez IRONIE, nous partageons avec Fortinet une même conviction : face à des cybermenaces toujours plus sophistiquées, les entreprises ont besoin de solutions de sécurité performantes, mais aussi d’experts capables de les déployer et de les exploiter efficacement.
Partenaire Fortinet, IRONIE accompagne les organisations dans la sécurisation de leurs infrastructures, de leurs réseaux et de leurs accès.
Avec des experts certifiés sur les technologies Fortinet, nous mettons notre savoir-faire technique au service de vos enjeux de cybersécurité.
📍 Rendez-vous le 19 novembre au 28 George V à Paris !
Nous serons ravis d’échanger avec vous sur vos projets.
- Sécurité à l’ère de l’IA : quand l’Intelligence Artificielle devient un atout stratégique
Inscription : https://events.fortinet.com/fortinet_security_day_2026_paris - 👉 Retrouvez-nous aussi lors de notre webinaire du 04/11/2026 : FortiClient & FortiSASE
Inscription : http://www.ironie.fr/webinar-20261104-register
Binance
[FR] Binance, la plus grande plateforme d’échange de cryptomonnaies au monde, a suspendu les dépôts et les retraits dans le cadre d’une enquête sur une faille de sécurité présumée impliquant des milliards de dollars en actifs numériques.
[EN] Binance, the world’s largest cryptocurrency exchange, has suspended deposits and withdrawals while investigating a suspected security breach involving billions of dollars in digital assets.
- World’s Largest Crypto Exchange Binance Hacked, Over $5.7 Billion Reportedly Stolen
https://cybersecuritynews.com/binance-hacked/ - Piratage de Binance : Comment expliquer ce casse de 6,3 milliards de dollars sans fuite de clés privées ?
AI & GDPR
[FR] Les organisations peuvent déjà utiliser des données personnelles pour développer un modèle d’IA sans demander le consentement, sous certaines conditions. Les Etats membres veulent inscrire explicitement cette possibilité dans le RGPD, tout en écartant les garanties supplémentaires proposées par la Commission européenne. Une clarification pour les entreprises ou un affaiblissement des droits ? Noyb dénonce, de son côté, un traitement de faveur accordé aux Big Tech.
[EN] Under certain conditions, organizations can already use personal data to develop an AI model without obtaining consent. Member states now seek to explicitly enshrine this possibility within the GDPR, while simultaneously discarding the additional safeguards proposed by the European Commission. Is this a helpful clarification for businesses, or a weakening of individual rights? For its part, the organization Noyb denounces this as preferential treatment granted to Big Tech.
- Qui décide si vos données peuvent servir à entraîner un modèle d’IA ? La réforme du RGPD ravive le débat entre intérêt des entreprises et des citoyens
https://www.usine-digitale.fr/intelligence-artificielle/qui-decide-si-vos-donnees-peuvent-servir-a-entrainer-un-modele-dia-la-reforme-du-rgpd-ravive-le-debat-entre-interet-des-entreprises-et-des-citoyens.DVBL2CD5KVHZNEVNSMMIMG5YO4.html
Tor
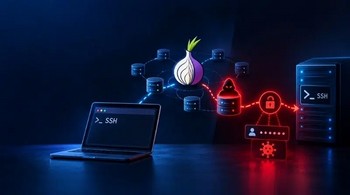
[FR] Début octobre 2026, 333 relais de sortie du réseau Tor, compromis, redirigeaient les connexions SSH vers des serveurs contrôlés par les attaquants pour voler les mots de passe et infecter les machines de destination avec Ebury. Voici ce que l’on sait.
[EN] In early October 2026, 333 compromised Tor exit relays were redirecting SSH connections to servers controlled by attackers, with the aim of stealing passwords and infecting the destination machines with Ebury. Here is what we know.
- 333 relais de sortie compromis interceptaient les connexions SSH pour diffuser Ebury
https://www.it-connect.fr/tor-relais-sortie-compromis-interception-ssh-ebury/
Cyberattacks
[FR] Les dernières cyberattaques connues publiquement en France ou ailleurs :
[EN] The latest publicly known cyberattacks in France, or elsewhere:
- Strasbourg : une pharmacie visée par une fuite de données de 110 000 personnes
https://frenchbreaches.com/alertes/pharmacie-cigogne-strasbourg-piratage-donnees-medicales-110000-personnes-mvxltey6athigff2ntt - AUTOSUR : les données de plus de 615 000 personnes revendiquées dans une fuite massive
https://frenchbreaches.com/alertes/autosur-fuite-donnees-615000-personnes-800000-enregistrements-mvwpal5glsxnn6t0fz9 - France : les plaques d’immatriculation de 2,9 millions de véhicules mises en vente sur le dark web
https://frenchbreaches.com/blog/france-les-plaques-dimmatriculation-de-29-millions-de-vehicules-mises-en-vente-sur-le-dark-web - Swarovski : les données de près de 13 000 clients français potentiellement exposées
https://frenchbreaches.com/blog/swarovski-les-donnees-de-pres-de-13-000-clients-francais-potentiellement-exposees - Autorité des marchés financiers : un pirate revendique la fuite de plus de 11 000 fiches financières
https://frenchbreaches.com/alertes/autorite-marches-financiers-amf-piratage-fuite-donnees-11000-fiches-mvuy51z3ozeems9avn9 - Cyberattaque des supermarchés : une deuxième vague fait monter les frigos à 150 °C
https://www.lebigdata.fr/cyberattaque-des-supermarches-une-deuxieme-vague-fait-monter-les-frigos-a-150-c - ADMR : les données médicales de millions de Français potentiellement exposées
https://frenchbreaches.com/blog/admr-les-donnees-medicales-de-millions-de-francais-potentiellement-exposees - La Mutuelle Communale piratée : 50 000 adhérents et plus de 114 000 documents en fuite
https://www.cyberattaque.org/cyberattaque-la-mutuelle-communale-piratee-50-000-adherents-et-plus-de-114-000-documents-en-fuite/ - ACTIL : 152 187 dossiers de santé exposés après une cyberattaque
https://www.cyberattaque.org/actil-152-187-dossiers-de-sante-exposes-apres-une-cyberattaque/ - BCSA Gear : le groupe de ransomware Qilin publie des documents confidentiels
https://frenchbreaches.com/alertes/bcsa-gear-rw_UWtOVFFTQkhSVUZTUUhGcGJHbHU - Ircantec : les données personnelles de 450 000 personnes mises en vente sur un forum cybercriminel ?
https://frenchbreaches.com/alertes/ircantec-fuite-donnees-450000-personnes-forum-cybercriminel-mvk0hhi1k0g8fp7vhof - Orange : un pirate revendique le vol de plus de 6 Go de documents internes sensibles
https://frenchbreaches.com/blog/orange-un-pirate-revendique-le-vol-de-plus-de-6-go-de-documents-internes-sensibles - Alliance Police Nationale victime d’un incident informatique : des données personnelles d’adhérents compromises
https://frenchbreaches.com/alertes/alliance-police-nationale-fuite-donnees-incident-informatique-mvm8kwbes2qjalfgawg - ENGIE : une fuite de données expose les informations personnelles de certains clients
https://frenchbreaches.com/blog/engie-une-fuite-de-donnees-expose-les-informations-personnelles-de-certains-clients - Railway victime d’une cyberattaque : des clés API et accès aux bases de données menacés
https://frenchbreaches.com/blog/railway-victime-dune-cyberattaque-des-cles-api-et-acces-aux-bases-de-donnees-menaces - Cyberattaque à l’Ined : les serveurs de l’institut piratés, ses services informatiques perturbés
https://frenchbreaches.com/alertes/cyberattaque-ined-intrusion-serveurs-services-informatiques-mvikz1nok03if5tiw9n - Cyberattaque contre La Poste Mobile : des pirates prorusses revendiquent une attaque DDoS
https://frenchbreaches.com/blog/cyberattaque-contre-la-poste-mobile-des-pirates-prorusses-revendiquent-une-attaque-ddos - Terranota : près de 48 000 dossiers immobiliers publiés par un pirate informatique
https://frenchbreaches.com/alertes/terranota-fuite-de-donnees-47923-dossiers-immobiliers-mvh1ackqc8kzf8diegm - Fuite de données à l’ISEP : les informations de plus de 5 000 étudiants et utilisateurs publiées par un pirate
https://frenchbreaches.com/alertes/cole-d-ing-nieurs-du-num-rique-isep-mvfh0i40fmfs06ica8 - Cyberattaque chez Armurerie Centrale : des données personnelles et justificatifs de clients dérobés
https://frenchbreaches.com/alertes/armurerie-centrale-cyberattaque-fuite-de-donnees-clients-mvfoga33992pl35cyvq?=v1
Latest vulns
[FR] Plusieurs vulnérabilités importantes ont été rendues publiques récemment. Mettez à jour vos systèmes sans attendre.
[EN] Several significant vulnerabilities have been made public recently. Update your systems now.
- CVE-2026-97631 — Code-execution flaw in UEFI firmware affects most servers on planet Earth
https://github.com/tianocore/edk2/pull/13302
https://arstechnica.com/security/2026/10/code-execution-flaw-in-uefi-firmware-threatens-most-servers-on-planet-earth/ - CVE-2026-94832 —Linux Kernel TCP Flaw With 9.8 CVSS Score Affects Ubuntu, Red Hat and Other Distributions
https://thehackernews.com/2026/10/linux-kernel-tcp-flaw-with-98-cvss.html
https://git.kernel.org/pub/scm/linux/kernel/git/torvalds/linux.git/commit/?id=e3f33b0a1d89d738e2b913dab519226eaf76e15b - CVE-2026-76418 — Cisco Secure Firewall Adaptive Security Appliance and Secure Firewall Threat Defense Software Remote Access SSL VPN Tunnel Denial of Service Vulnerability
https://sec.cloudapps.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-asaftd-tunnel-dos-s6mgkb75 - CVE-2026-111357,118527—Ivanti / CISA Adds Two Known Exploited Vulnerabilities to Catalog
https://www.cisa.gov/news-events/alerts/2026/10/30/cisa-adds-two-known-exploited-vulnerabilities-catalog - CVE-2026-109618 – Impact of Critical Vulnerabilities in PHP (CVE-2026-109618, CVE-2026-109619) on Palo Alto Networks Products
https://security.paloaltonetworks.com/CVE-2026-109618 - CVE-2026-109619 — PHP2Shell Attack Roots 25 Servers, Breaches U.S. Government-Affiliated Network
https://thehackernews.com/2026/10/php2shell-attack-roots-25-servers.html - CVE-2026-111497 — Portfolio Status: Impact of Brotli Vulnerability (CVE-2026-111497) on Palo Alto Networks Products
https://security.paloaltonetworks.com/CVE-2026-111497 - CVE-2026-111497 — .NET vulnérabilité de débordement de tampon dans le décodeur Brotli
https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-111497 - CVE-2026-111497 — Node2Shell: Node.js Brotli vulnerability allows remote code execution
https://www.aikido.dev/blog/node2shell-nodejs-brotli-rce-cve-2026-111497 - CVE-2026-111497 — Stormshield / Potential RCE in SMC Web Administration Portal
https://advisories.stormshield.eu/2026-034/ - CVE-2026-80097 –Microsoft Authenticator Elevation of Privilege Vulnerability
https://msrc.microsoft.com/update-guide/en-US/vulnerability/CVE-2026-80097 - ZDI-CAN-33549,33774 – Two CVSS 9.0 Linux KSMBD RCE Flaws Disclosed on Public Mailing Lists Before Kernel Fixes
https://thehackernews.com/2026/10/two-cvss-90-linux-ksmbd-rce-flaws.html - CVE-2026-114625 – Arista / VeloCloud Orchestrator (VCO) Security Advisory 0199
https://www.arista.com/en/support/advisories-notices/security-advisory/24838-security-advisory-0199 - CVE-2026-0322 – PAN-OS: Authenticated Remote Code Execution (RCE) in the Management Interface
https://security.paloaltonetworks.com/CVE-2026-0322 - CVE-2026-19607 – Keycloak /A flaw was found in the first-broker-login flow of the keycloak-services component
https://github.com/advisories/GHSA-h87q-rx56-87wm
News
- IRONIE – Expertise Cybersécurité (page LinkedIn)
https://www.linkedin.com/company/ironie-cybersecurite - Ironie – Le blog des experts
https://www.ironie.fr/blog
