Une vulnérabilité qui interpelle les RSSI
Une vulnérabilité critique (CVE-2026-80097) récemment découverte dans Microsoft Authenticator pour Android a mis en évidence un risque souvent sous-estimé : la compromission des mécanismes de confiance utilisés par les solutions MFA elles-mêmes. Selon les chercheurs, une application malveillante installée sur un terminal Android pouvait usurper l’identité d’une application légitime et récupérer des jetons d’authentification Microsoft sans nécessiter de permissions particulières.
Le score CVSS de 8,6/10 souligne la gravité potentielle de cette faille.
– https://gbhackers.com/microsoft-authenticator-flaw
– https://cybersecuritynews.com/microsoft-authenticator-flaw/
Pourquoi cette faille est préoccupante ?
Contrairement à une attaque classique visant à voler un mot de passe, cette vulnérabilité cible directement les jetons d’accès déjà émis après authentification.
En pratique, un attaquant pourrait exploiter un terminal compromis pour obtenir des accès à des ressources Microsoft 365 telles que :
- Outlook et Exchange Online ;
- Teams ;
- OneDrive ;
- SharePoint ;
- Microsoft Graph.
Le principal enseignement est que même lorsqu’un mécanisme MFA fonctionne correctement, le stockage et la gestion des preuves d’authentification restent une surface d’attaque critique.
Les leçons pour les décideurs
Cette vulnérabilité rappelle plusieurs réalités :
1. Le 2FA n’est plus suffisant à lui seul
L’activation du 2FA demeure indispensable, mais elle ne garantit pas à elle seule la protection des identités numériques. La sécurité dépend également :
- de l’intégrité du terminal ;
- de la protection des jetons ;
- du contrôle des applications autorisées ;
- de la supervision continue des accès.
2. Les terminaux mobiles deviennent stratégiques
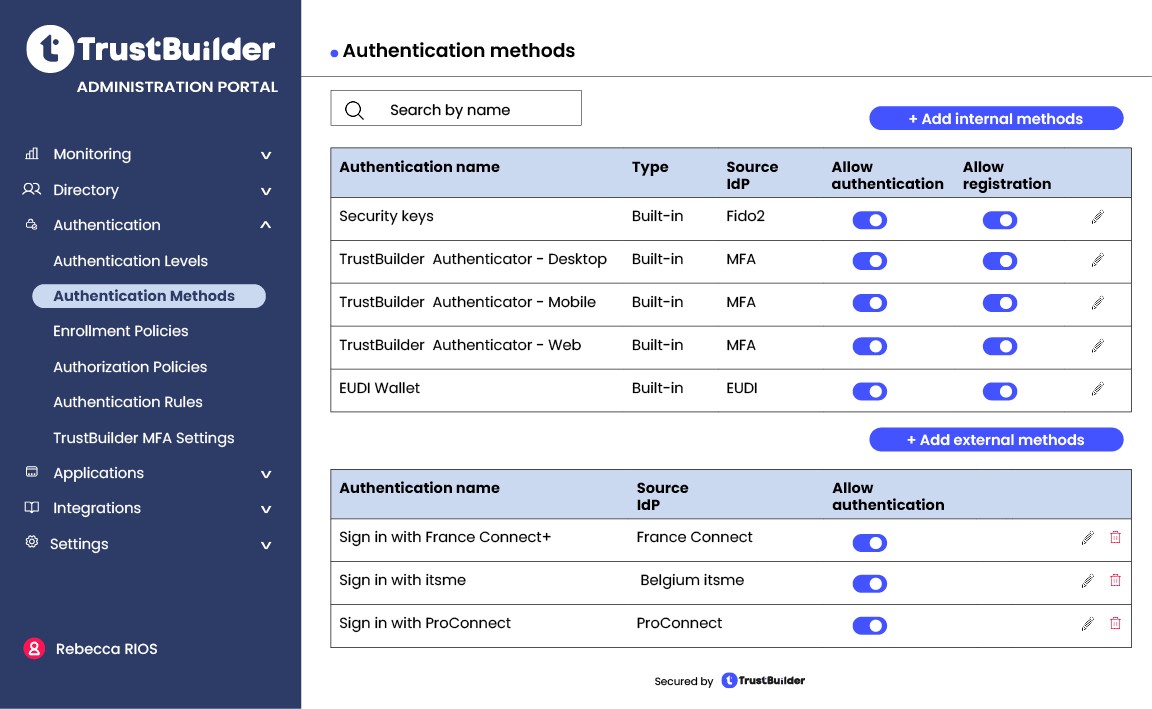
Les smartphones concentrent aujourd’hui les facteurs d’authentification, les accès professionnels et les applications métier. Ils doivent être considérés comme des actifs critiques au même titre qu’un poste de travail ou un serveur. Il est aussi possible de faire du MFA, sans utiliser de mobile, en enrollant un poste utilisateur ou un navigateur directement.
3. La souveraineté et la maîtrise des identités redeviennent un enjeu
Les organisations sensibles recherchent de plus en plus des solutions permettant de conserver la maîtrise de leurs mécanismes d’authentification, de leurs données d’identité et de leurs politiques de sécurité, tout en limitant leur dépendance à un fournisseur unique.
Quelles actions pour les RSSI ?
Face à ce type de menace, plusieurs mesures s’imposent :
- déployer un MFA robuste et plus sécurisé sur l’ensemble du parc ;
- renforcer la supervision des accès Microsoft 365 et Entra ID ;
- déployer une solution MDM/EMM et de Mobile Threat Defense ;
- limiter les privilèges accordés aux utilisateurs et aux applications ;
- mettre en place une approche Zero Trust centrée sur l’identité.
vers une authentification plus souveraine
Pour les organisations soucieuses de renforcer leur indépendance numérique, des alternatives comme TrustBuilder méritent une attention particulière. Acteur européen de la gestion des identités et des accès (IAM), TrustBuilder propose une approche de MFA souverain, permettant de conserver la maîtrise des données d’authentification et des politiques d’accès tout en s’intégrant aux environnements hybrides et multi-cloud.
Grâce à ses mécanismes d’authentification forte, son approche Zero Trust et sa capacité à réduire la dépendance à un fournisseur unique, TrustBuilder constitue une réponse pertinente pour les entreprises et administrations recherchant un niveau de sécurité élevé associé à une exigence de souveraineté numérique.
Dans un contexte où les cyberattaques ciblent de plus en plus l’identité numérique, la question n’est plus seulement de déployer un MFA, mais de choisir une solution capable de résister aux menaces actuelles tout en garantissant la maîtrise de son patrimoine numérique.