[FR] Bonjour,
Voici un panel de quelques éléments de l’actualité de la sécurité informatique. Au sommaire de cette lettre :
[EN] Hi everyone !
Here is a panel of some current information about computer security. Contents of this letter:
Sommaire / Contents:
- Ironie x Fortinet
- InterCERT FR
- Frigos 150
- ccTLD hacked
- Cyberattacks
- Latest vulns
- News
Ironie x Fortinet
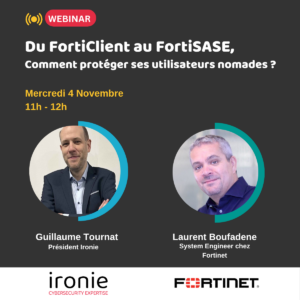
[FR] Nous organisons, avec notre partenaire Fortinet, un webinaire gratuit sur : « FortiClient, FortiSASE : comment protéger efficacement vos utilisateurs nomades ? »
Télétravail, déplacements professionnels, accès aux applications cloud… Les collaborateurs se connectent désormais au système d’information depuis n’importe où. Mais comment garantir la sécurité de leurs accès, sans complexifier leur quotidien ni celui des équipes IT ?
IRONIE et Fortinet vous donnent rendez-vous le 4 novembre 2026, à 11h, pour un webinaire dédié à la sécurisation des utilisateurs nomades.
- Ironie x Fortinet 👉 Inscrivez-vous gratuitement dès maintenant au webinaire
http://www.ironie.fr/webinar-20261104-register
InterCERT FR
[FR] InterCERT France fête ses cinq ans et fédère désormais plus de 140 équipes de réponse aux incidents. Son président, Thibaud Binétruy, lève un coin du voile sur ce qui s’y partage : des attaquants qui ont industrialisé leurs méthodes, des mots de passe volés devenus monnaie courante, des sous-traitants transformés en portes dérobées et une identité devenue le nouveau champ de bataille.
[EN] InterCERT France is celebrating its fifth anniversary and now brings together more than 140 incident response teams. Its president, Thibaud Binétruy, offers a glimpse into what is shared within the network: attackers who have industrialized their methods, stolen passwords that have become commonplace, subcontractors turned into backdoors, and identity—now the new battlefield.
- Ce que les CERT français se disent à huis clos : cinq ans de menace cyber, des infostealers aux identités
https://www.solutions-numeriques.com/ce-que-les-cert-francais-se-disent-a-huis-clos-cinq-ans-de-menace-cyber-des-infostealers-aux-identites/
Frigos 150°
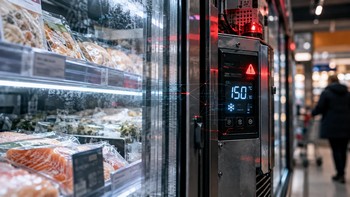
[FR] Airbus À peine les premiers supermarchés français avaient-ils commencé à remplir leurs rayons que les cyberattaques ont repris. Dans la nuit du 12 au 13 octobre 2026, de nouveaux supermarchés français ont subi des attaques contre leurs installations frigorifiques. Cette fois, une consigne a été poussée jusqu’à 150 °C. Plus inquiétant encore, les attaques ne ciblent plus seulement Danfoss. D’autres fabricants sont désormais concernés.
[EN] No sooner had the first French supermarkets begun restocking their shelves than the cyberattacks resumed. During the night of October 12–13, 2026, additional French supermarkets saw their refrigeration systems targeted. In this instance, a temperature setting was pushed as high as 150°C. More concerning still, the attacks are no longer limited to Danfoss; other manufacturers are now being affected as well.
- Cyberattaque des supermarchés : une deuxième vague fait monter les frigos à 150 °C
https://www.lebigdata.fr/cyberattaque-des-supermarches-une-deuxieme-vague-fait-monter-les-frigos-a-150-c
ccTLD hacked
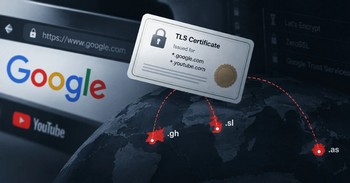
[FR] Des attaquants ont compromis trois domaines de premier niveau nationaux (ccTLD) et ont obtenu des certificats HTTPS non autorisés pour plusieurs domaines de Google, a indiqué Google le 6 octobre.
[EN] Attackers compromised three country-code top-level domains (ccTLDs) and obtained unauthorized HTTPS certificates for several Google domains, Google said on October 6.
- Attackers Hijack .gh, .sl, and .as Registries to Obtain Certificates for Google Domains
https://thehackernews.com/2026/10/attackers-hijack-gh-sl-and-as.html
Cyberattacks
[FR] Les dernières cyberattaques connues publiquement en France ou ailleurs :
[EN] The latest publicly known cyberattacks in France, or elsewhere:
- Fuite de données chez Malakoff Humanis : plus de 16 500 documents, dont des données de santé, divulgués par un pirate
https://frenchbreaches.com/alertes/malakoff-humanis-mvcsz2tmuezpml0e5j - Cyberattaque chez Eurofiber France : des données personnelles et bancaires potentiellement exposées
https://frenchbreaches.com/alertes/eurofiber-france-mvcw8ir35y412th7y14 - Fuite de données chez INTER-ETAB : près de 287 000 élèves français visés par une vente de données
https://frenchbreaches.com/alertes/inter-etab-mvbltm1qureji88mucs - Ouest-France victime d’un piratage : des copies de pièces d’identité potentiellement exposées
https://frenchbreaches.com/alertes/ouest-france-mvabub8ypl4qw9tiss - Les Républicains victimes d’un piratage : les données des adhérents menacées de divulgation
https://frenchbreaches.com/blog/les-republicains-pirates-les-hackers-menacent-de-divulguer-les-donnees-des-adherents - Cyberattaque des supermarchés : une deuxième vague fait monter les frigos à 150 °C
https://www.lebigdata.fr/cyberattaque-des-supermarches-une-deuxieme-vague-fait-monter-les-frigos-a-150-c - Suisse : une cyberattaque fait craindre une fuite massive de données personnelles chez Publica
https://frenchbreaches.com/blog/cyberattaque-en-suisse-les-donnees-personnelles-de-milliers-dassures-potentiellement-exposees - iad France : un pirate revendique la fuite de données de 8 592 conseillers immobiliers et 112 780 annonces
https://frenchbreaches.com/alertes/iad-france-mv60poi55e132pdo0yh - Solutions30 : 10,3 millions de lignes mises en vente, les clients de grands groupes exposés
https://www.cyberattaque.org/solutions30-103-millions-de-lignes-mises-en-vente-les-clients-de-grands-groupes-exposes/ - Infogreffe : un pirate revendique 3,7 millions de lignes de données, des identifiants et des clés secrètes potentiellement exposés
https://frenchbreaches.com/alertes/infogreffe-mv2l1dzn9pdnebnwv0o - Cyberattaque contre l’Institut de Formation Politique : des données de donateurs volées, l’IA Claude mise en cause
https://frenchbreaches.com/alertes/institut-de-formation-politique-ifp-mv2aup5obip57ytqqoc - CAF : les données de près de 1,2 million de dossiers familiaux proposées à la vente par un pirate
https://frenchbreaches.com/blog/caf-les-donnees-de-pres-de-12-million-de-dossiers-daides-aux-vacances-proposees-a-la-vente - Quick victime d’un piratage : des données personnelles de clients compromises
https://frenchbreaches.com/alertes/quick-mv15tpmx67f101x6mas - Groupe MGEL : un pirate revendique une fuite massive de données contenant plus de 450 000 IBAN
https://frenchbreaches.com/alertes/groupe-mgel-mtzinl1af3p94rq9r2p - AP-HP : les données de plus de 1 000 patients volées après le piratage d’un logiciel de gestion des repas
https://frenchbreaches.com/alertes/ap-hp-muzfsexoa32730drjlq - France Travail : les données de 62 848 agents et professionnels mises en vente sur un forum cybercriminel
https://frenchbreaches.com/alertes/france-travail-muynjxgd3ygeejsc32u - SINEQUAE victime d’une cyberattaque : 65 Go de données judiciaires et financières revendiqués
https://frenchbreaches.com/alertes/sinequae-muyos33t5ew77t08bw - Hespéride : les données de 7 700 clients exposées après le piratage d’un prestataire
https://frenchbreaches.com/alertes/hesperide-muwucnhi9216re5bmyk - Fuite de données à l’ANFR : plus de 400 000 enregistrements diffusés sur un forum cybercriminel
https://frenchbreaches.com/alertes/agence-nationale-des-fr-quences-anfr-mod3706u7p85pi7xpe3 - ADMR : près de 10 000 comptes d’un intranet diffusés sur un forum cybercriminel
https://frenchbreaches.com/alertes/admr-mupn6cbtuoer51cdk4
Latest vulns
[FR] Plusieurs vulnérabilités importantes ont été rendues publiques récemment. Mettez à jour vos systèmes sans attendre.
[EN] Several significant vulnerabilities have been made public recently. Update your systems now.
- CVE-2026-104935 — Ivanti / Vulnerability in VPN Connect Secure
https://thehackernews.com/2026/10/cisa-urges-immediate-ivanti-connect.html
https://docs.ivanti.com/ps/help/en_us/ics/22x/25_1_4_0/rn/resolved-issues - CVE-2026-0322 —PAN-OS: Authenticated Remote Code Execution (RCE) in the Management Interface
https://security.paloaltonetworks.com/CVE-2026-0322
https://thehackernews.com/2026/10/palo-alto-networks-patches-pan-os.html - CVE-2026-15176+ — NGINX Fixes 5 Flaws, Including Possible RCE and a TLS Bug
https://thehackernews.com/2026/10/nginx-fixes-5-flaws-including-possible.html
https://nginx.org/en/security_advisories.html - CVE-2026-96889 —Next.js Security Update for Upstream Vulnerabilities
https://nextjs.org/blog/nextjs-security-update-october-14-2026
https://thehackernews.com/2026/10/nextjs-ships-out-of-band-patch-for-two.html - CVE-2026-76519 – Cisco Secure Email Gateway Arbitrary File Write Vulnerability
https://sec.cloudapps.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-esa-afw-zqYJkjxp - CVE-2026-89110,89111+ —Alerte maximale chez SAP : quatre failles critiques permettent de voler des identifiants et de prendre le contrôle de serveurs
https://www.clubic.com/actualite-634054-alerte-maximale-chez-sap-quatre-failles-critiques-permettent-de-voler-des-identifiants-et-de-prendre-le-controle-de-serveurs.html - CVE-2026-102255+ — SonicWall SMA1000 Series Appliances Affected By Multiple Vulnerabilities
https://psirt.global.sonicwall.com/vuln-detail/SNWLID-2026-0017 - CVE-2026-0257 — PAN-OS: GlobalProtect Authentication Bypass Vulnerabilities
https://security.paloaltonetworks.com/CVE-2026-0257 - CVE-2026-107406 – Citrix NetScaler ADC and Citrix NetScaler Gateway Security Bulletin for CVE-2026-107406
https://support.citrix.com/support-home/kbsearch/article?articleNumber=CTX697191 - CGHSA-28hp-c82p-8vqj – Traefik / Kubernetes Ingress NGINX provider: a TLS-option cache hit skips the cross-namespace authorization check, letting an Ingress use another namespace’s CA secret
https://github.com/traefik/traefik/security/advisories/GHSA-28hp-c82p-8vqj - CVE-2026-101927+ – Multiples vulnérabilités dans les produits Juniper Networks
https://cert.cyber.gouv.fr/avis/CERTFR-2026-AVI-1322/ - CVE-2026-85581+ – Multiples vulnérabilités dans Microsoft Azure
https://www.cert.ssi.gouv.fr/avis/CERTFR-2026-AVI-1221/
News
- IRONIE – Expertise Cybersécurité (page LinkedIn)
https://www.linkedin.com/company/ironie-cybersecurite - Ironie – Le blog des experts
https://www.ironie.fr/blog