Le chiffrement TLS est aujourd’hui omniprésent. HTTPS protège les échanges entre les utilisateurs et les services Internet, sécurise les applications SaaS, les API et de nombreux flux applicatifs.
Mais cette généralisation du chiffrement crée aussi un paradoxe pour les équipes de cybersécurité : un trafic chiffré peut être parfaitement légitime… comme il peut transporter une menace.
Un malware téléchargé depuis un site compromis, une communication avec un serveur de commande et contrôle (C2) ou encore une tentative d’exfiltration de données peuvent emprunter des connexions HTTPS et ainsi échapper à une partie des mécanismes de sécurité traditionnels.
C’est précisément dans ce contexte que le TLS Deep Inspection prend tout son sens sur un FortiGate.
Le problème : HTTPS chiffre aussi les menaces
Sans inspection approfondie, un firewall peut notamment analyser certaines informations liées à la connexion TLS, comme le certificat présenté par le serveur ou certains éléments du handshake.
Mais il ne peut pas, par définition, analyser directement le contenu qui circule à l’intérieur du tunnel chiffré.
Sans déchiffrement, les mécanismes de sécurité situés sur le chemin ne disposent pas nécessairement de la visibilité nécessaire pour analyser le contenu du fichier, détecter une signature ou appliquer certaines politiques de sécurité.
Le chiffrement, initialement conçu pour protéger l’utilisateur, peut donc également devenir un moyen de dissimuler une attaque.
Que fait concrètement le TLS Deep Inspection ?
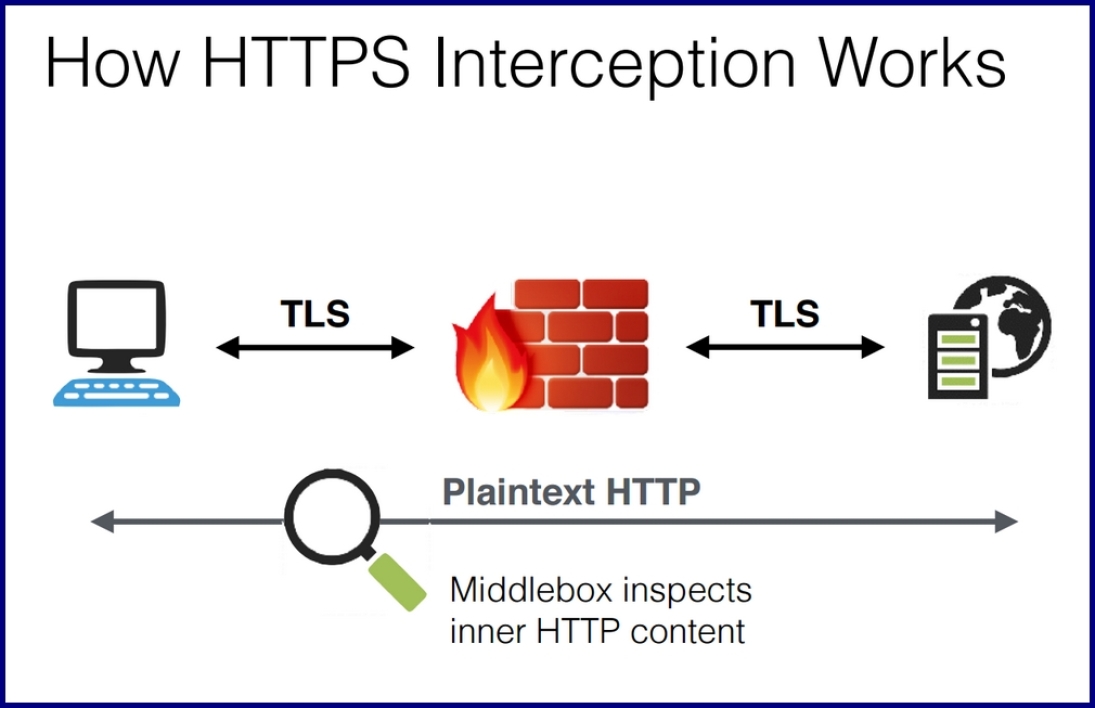
Le principe est relativement simple. Le FortiGate se positionne comme intermédiaire entre le poste client et le serveur distant.
Le FortiGate établit alors deux connexions TLS distinctes. Il déchiffre le trafic entrant dans le tunnel, l’analyse à l’aide des différents moteurs de sécurité, puis le rechiffre avant de le transmettre à sa destination. Fortinet décrit ce mécanisme comme une interception du trafic SSL/TLS, suivie d’un déchiffrement, d’une inspection puis d’un rechiffrement du contenu.
Le certificat présenté au poste client est généré dynamiquement par le FortiGate et signé par une autorité de certification de confiance configurée pour l’organisation.
C’est pourquoi le déploiement d’une autorité de certification dédiée et correctement distribuée sur les postes est un élément essentiel d’un projet de TLS Deep Inspection.
Quelle différence avec la simple inspection des certificats ?
FortiOS distingue notamment plusieurs niveaux d’inspection SSL/TLS, dont :
- No Inspection : le trafic TLS n’est pas inspecté ;
- Certificate Inspection : le FortiGate analyse principalement le handshake et les informations du certificat ;
- Deep Inspection : le contenu du flux TLS est déchiffré afin de permettre son inspection par les mécanismes de sécurité.
La différence est donc fondamentale : Certificate Inspection permet de savoir avec qui le poste communique ; Deep Inspection permet également d’analyser ce qui est échangé.
Quels bénéfices pour la sécurité ?
Le principal intérêt du TLS Deep Inspection est de rendre à nouveau visibles les contenus qui étaient auparavant masqués par le chiffrement.
Cette visibilité permet notamment de renforcer plusieurs briques de sécurité du FortiGate.
- 1. Renforcer l’Antivirus
- 2. Améliorer la détection IPS
- 3. Renforcer le Web Filtering
- 4. Détecter certains comportements malveillants
- 5. Inspecter d’autres protocoles chiffrés
Et la confidentialité des utilisateurs ?
Le TLS Deep Inspection constitue un mécanisme de sécurité puissant, mais il modifie également le niveau de visibilité dont dispose l’organisation sur les communications de ses utilisateurs.
Il est donc indispensable d’intégrer les aspects de confidentialité, gouvernance et conformité dans le projet.
La politique doit notamment préciser :
- quels flux sont inspectés ;
- quels flux sont exemptés ;
- quelles données sont journalisées ;
- qui peut accéder aux logs ;
- combien de temps les informations sont conservées ;
- quelles catégories de sites bénéficient d’une exemption ;
- comment les utilisateurs sont informés.
En conclusion : le chiffrement ne doit pas devenir un angle mort
Le chiffrement TLS est indispensable à la sécurité moderne. Il protège les utilisateurs, les applications et les données.
Mais du point de vue d’un défenseur, un trafic chiffré reste du trafic réseau potentiellement porteur de menaces.
TLS Deep Inspection permet au FortiGate de retrouver une visibilité sur ces flux et d’appliquer ses mécanismes de sécurité au contenu qui circule dans les tunnels chiffrés.